Введение
Широкое распространение информационных технологий привело к тому, что теперь почти у каждого человека есть доступ к неограниченному объему информации, которая может использоваться не только на пользу, но и во вред, например, побудить к противоправным действиям. Такое влияние могут оказывать не только достоверные, но и ложные сведения, например, дезинформация.
Актуальность проблемы подтверждается статистикой: 64% россиян сталкиваются с фейками еженедельно (данные 2024 г.). Также наблюдается рост числа ресурсов, использующих ИИ для генерации ложных новостей. Проблема дезинформации усугубляется развитием генеративных моделей. [6].
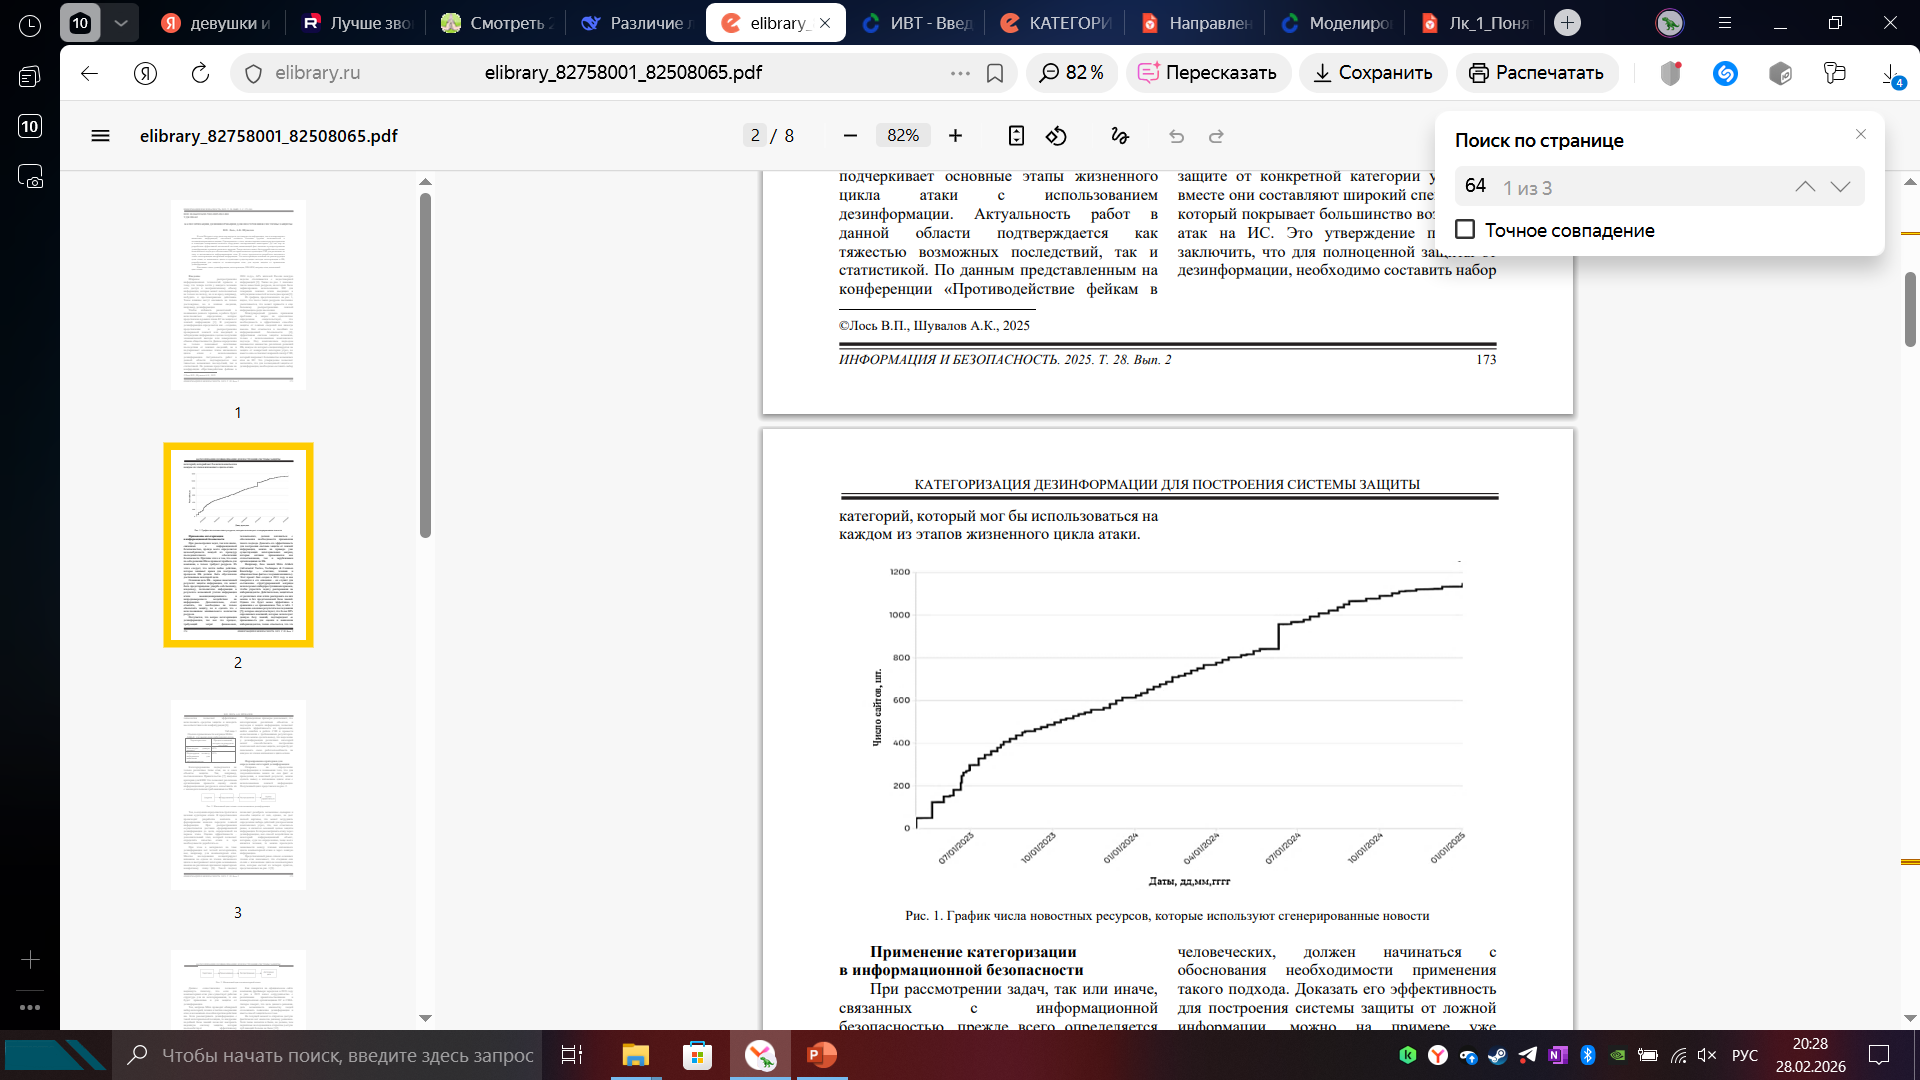
График 1. динамика числа новостных ресурсов, использующих ИИ для генерации контента
Цель настоящей работы – провести категоризацию дезинформации как начальный этап построения комплексной системы защиты, проанализировать существующий фреймворк DISARM и оценить его применимость на примере моделирования реального инцидента.
Задачи исследования:
- Проанализировать жизненный цикл атак с использованием дезинформации
- Выявить критерии для категоризации (адаптация опыта MITRE ATT&CK)
- Провести анализ существующего фреймворка DISARM
- Оценить полноту покрытия контрмерами различных этапов атак
- Смоделировать эффективность применения категориального подхода
Теоретическая база – Жизненный цикл атаки
Как отмечается в пособиях по информационной безопасности, эффективная система защиты возможна только с использованием комплексного подхода. Под комплексным подходом понимается множество различных решений, каждое из которых специализируется на защите от конкретной категории угроз.
При рассмотрении жизненного цикла атаки с использованием дезинформации можно проследить зависимости между этапами жизненного цикла компьютерной атаки и атаки через ложную информацию. Сопоставление циклов представлено в таблице.
Этап | Компьютерная атака | Атака дезинформацией |
1 | Разведка | Создание (стратегия, ЦА) |
2 | Подготовка | Представление (контент, каналы) |
3 | Проведение | Распространение |
4 | Закрепление | Оценка эффективности |
Таблица. Сопоставление циклов компьютерной атаки и атаки с использованием дезинформации
Ключевая гипотеза: Если структуры схожи, то методы категоризации из кибербезопасности (MITRE ATT&CK) применимы к дезинформации.
Критерии поиска решения
Для выбора фреймворка категоризации были определены следующие критерии:
Критерий | Описание |
Открытый доступ | Бесплатное использование, публичная документация |
Полнота покрытия | Наличие техник, тактик и категорий для атаки и защиты |
Достоверность | Подтверждение авторитетными организациями |
Структурная совместимость | Схожесть с зарекомендовавшими себя решениями (MITRE) |
Таблица 2. Критерии для выбора фреймворка категоризации
Результат отбора: Фреймворк DISARM соответствует всем критериям.
Структура DISARM
DISARM – это фреймворк, который распространяется в открытом доступе и предлагает базу знаний для определения и противодействия атакам с использованием дезинформации. По своей структуре он схож с матрицей MITRE, что упрощает работу для аналитиков безопасности. [3].
В DISARM определены четыре основных направления, которые характеризуют этапы жизненного цикла атаки:
- Планирование
- Подготовка
- Исполнение
- Оценка эффективности
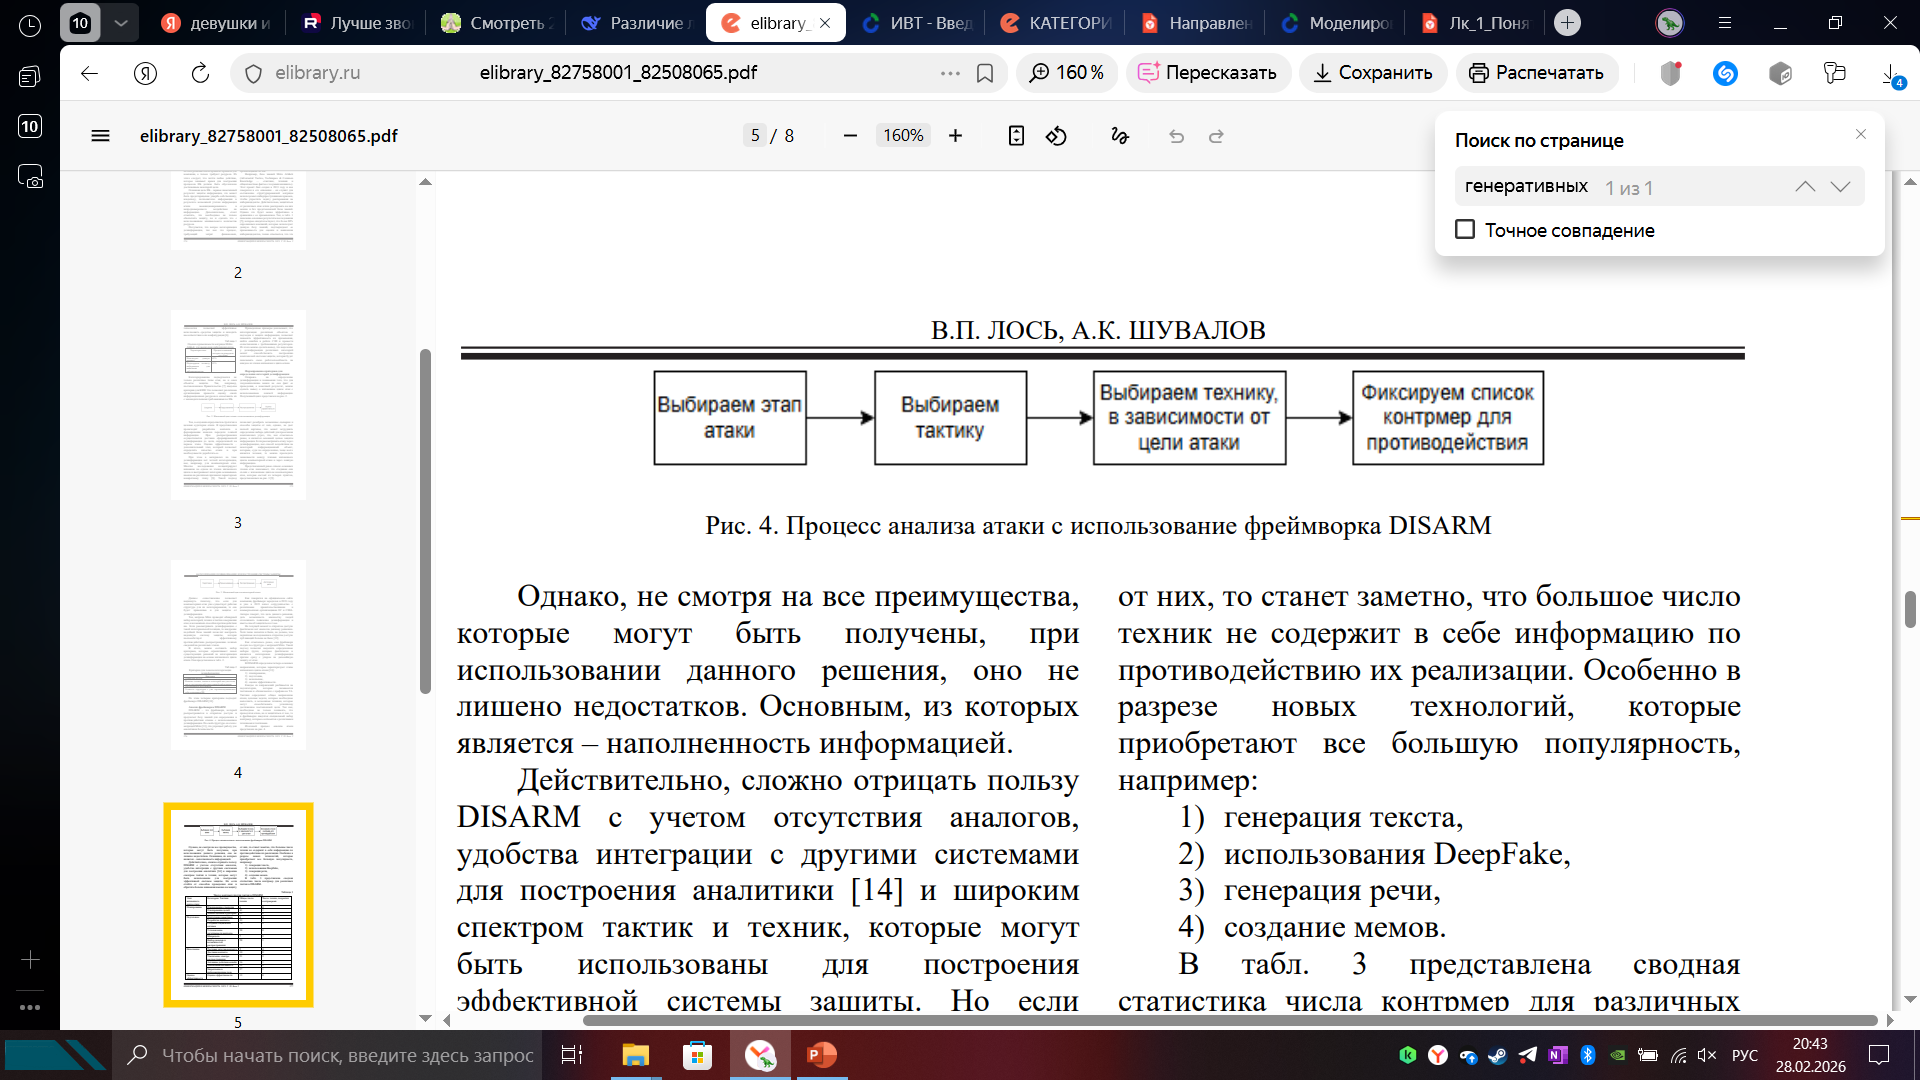
Схема 1. Процесс анализа атаки с использованием фреймворка DISARM
Анализ покрытия контрмерами
Основной расчет: оценка достаточности средств защиты (контрмер) в DISARM.
Методика:
- По каждому этапу жизненного цикла подсчитано общее число техник атак
- Определено число техник, для которых есть контрмеры (способы защиты)
- Рассчитан коэффициент защищенности: K = (число техник с контрмерами) / (общее число техник) × 100%
Этап | Всего техник | Техник с контрмерами | Коэффициент защищенности |
Планирование | 68 | 1 | 1.5% |
Подготовка | 220 | 10 | 4.5% |
Исполнение | 91 | 10 | 11.0% |
Оценка | 13 | 0 | 0% |
ИТОГО | 392 | 21 | 5.4% |
Таблица 3. Расчет коэффициента защищенности по этапамДиаграмма 1. Сравнение количества техник атак и доступных контрмер
Проблема: Только 5.4% всех техник атак имеют описанные способы защиты!
Анализ современных угроз
Отдельного внимания требуют современные технологии, которые приобретают все большую популярность:
- Генерация текста нейросетями
- Использование DeepFake
- Генерация речи
- Создание мемов как носителей дезинформации
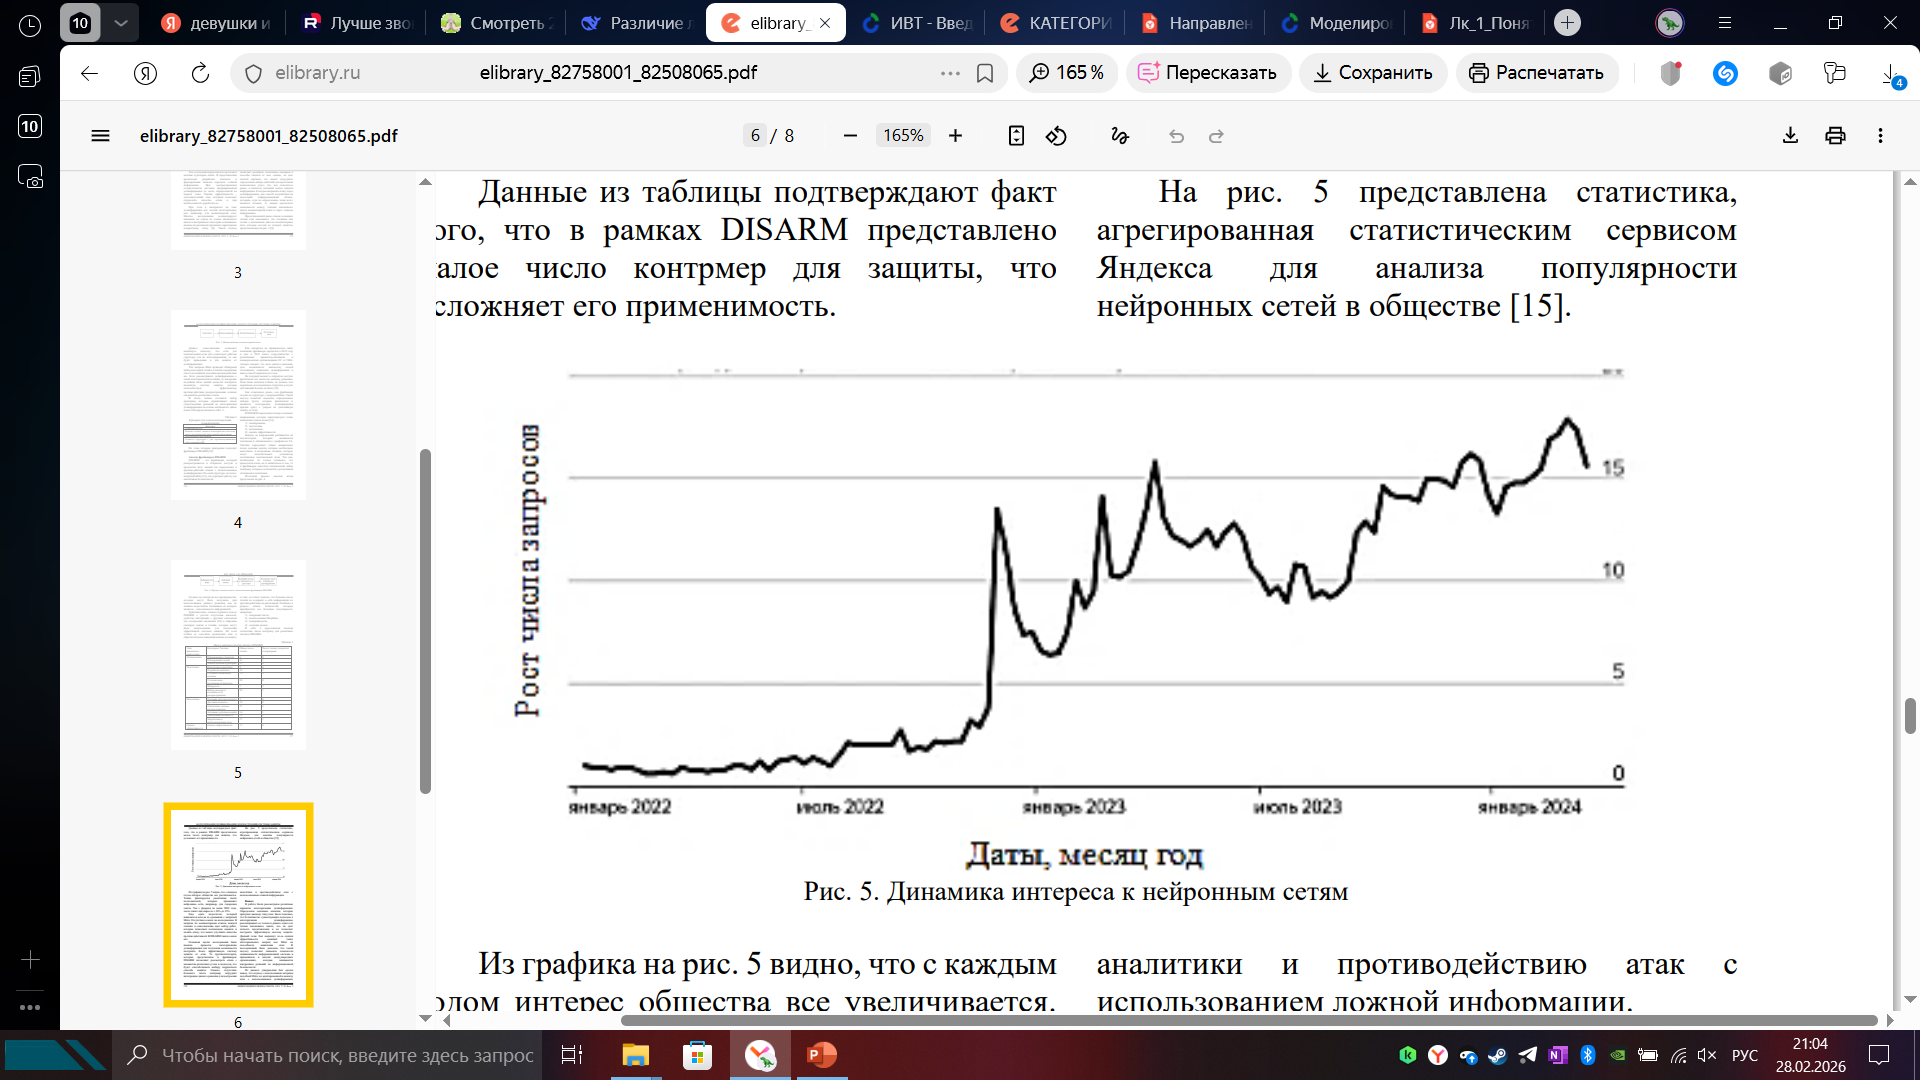
График 2. Динамика интереса к нейронным сетям (по данным Яндекс)
Статистика применения нейросетей:
- Февраль 2024: 26% пользователей
- Июнь 2024: 33% пользователей
Проблема: В DISARM отсутствуют контрмеры для современных AI-технологий.
Сравнительный анализ MITRE vs DISARM
Параметр | MITRE ATT&CK | DISARM |
Область применения | Компьютерные атаки | Дезинформация |
Число техник | 600+ | ~400 |
Наличие контрмер | Подробно описаны | Фрагментарно |
Ссылки на исследования | Есть для каждой техники | Отсутствуют |
Подтвержденная эффективность | 83% компаний подтверждают | Нет данных |
Таблица 4. Сравнение фреймворков MITRE ATT&CK и DISARM
Вывод: DISARM перспективен по структуре, но требует доработки в части защитных механизмов.
Имитационное моделирование – Кейс "Denver Guardian"
Для моделирования был выбран классический случай дезинформационной кампании "Denver Guardian" (2016 г.). Данный кейс выбран по следующим причинам: [2, 4, 5].
- Задокументирован в базе DISARM (код I00017)
- Полный жизненный цикл атаки
- Измеримые результаты
Хронология атаки (2016):
Дата | Событие |
Начало ноября | Создание сайта-клона газеты Denver Guardian |
5 ноября | Публикация фейка об «убийстве сотрудника штаба Клинтон» |
5-8 ноября | 500.000+ репостов в Facebook* |
8 ноября | Выборы президента США |
Декабрь | Фактчекеры подтвердили фейк |
Таблица 5. Хронология атаки 2016г.
Характеристики атаки:
- Цель: Дискредитация кандидата
- Масштаб: Миллионы просмотров
- Результат: Топ-5 фейков выборов-2016
Декомпозиция атаки по DISARM
На основе официальной классификации DISARM Foundation проведена идентификация техник для каждого этапа жизненного цикла.
Этап | Код техники | Название | Проявление в кейсе |
Планирование | T0074 | Определение стратегических целей | Дискредитация кандидата Клинтон |
T0073 | Определение целевых аудиторий | Колеблющиеся избиратели, противники Клинтон | |
Подготовка | T0098 | Создание фейковых новостных сайтов | Denver Guardian |
T0085.003 | Создание недостоверных новостных статей | Ложь об убийстве | |
T0016 | Создание кликбейта | Кликбейт-заголовок | |
Исполнение | T0018 | Покупка таргетированной рекламы | Продвижение в Facebook* |
T0104.001 | Основные социальные сети | Facebook* как платформа | |
T0046 | Использование SEO-оптимизации | В топе поиска | |
T0019.002 | Захват хэштегов | Использование популярных хэштегов | |
Оценка | T0134.002 | Вовлеченность в соцсетях | Счетчики репостов |
T0134.001 | Охват сообщения | Мониторинг аудитории | |
T0133 | Измерение эффективности | Оценка достижения цели атаки |
Таблица 6. Техники DISARM, идентифицированные в кейсе "Denver Guardian"
Всего идентифицировано: 15 техник
Анализ защитных мер и коэффициент защищенности
Анализ доступных контрмер на момент атаки (2016 г.) показал, что эффективные защитные механизмы практически отсутствовали.
Техника | Контрмера | Работала? |
T0098 (фейк-сайт) | Мониторинг доменов | Нет |
T0085.003 (фейк-статья) | Фактчекинг | Постфактум |
T0018 (реклама) | Модерация Facebook | Отсутствовала |
T0046 (SEO) | Борьба с черным SEO | Частично |
Таблица 7. Оценка контрмер для выявленных техник
Итоговые показатели:
Показатель | Значение |
Всего техник атаки | 12 |
Техник с защитой | 0.5* |
Коэффициент защищенности | 4.2% |
Таблица 8. Итоговые показатели
Вывод: Моделирование подтверждает данные статьи (5.4%) – контрмеры сильно отстают от техник атак.
Выводы по результатам моделирования
На основе анализа кейса "Denver Guardian" (2016) можно сформулировать следующие выводы:
- Валидация фреймворка DISARM: Проведенное моделирование реального инцидента дезинформации (кейс I000017 в базе DISARM Foundation) позволило идентифицировать 12 техник атаки на всех этапах жизненного цикла. Это подтверждает применимость DISARM для декомпозиции информационных атак.
- Критический дефицит контрмер: Из 15 выявленных техник только одна имела частичную защиту (борьба с черным SEO). Коэффициент защищенности по методологии авторов статьи составил 4.2%, что коррелирует с данными Лося и Шувалова (~5.4%). Атака осталась практически незащищенной на всех этапах.
- Системные уязвимости в защите:
- Планирование (0%): отсутствие мониторинга создания фейковых СМИ
- Подготовка (0%): невозможность превентивного фактчекинга
- Исполнение (частично): неэффективная модерация рекламы в соцсетях
- Оценка (0%): отсутствие механизмов быстрого реагирования
- Технологическое отставание подтверждено: Даже в более поздних версиях DISARM отсутствуют контрмеры против атак с использованием AI-генерации контента [3], хотя доля пользователей нейросетей выросла с 26% до 33% только за первое полугодие 2024 г.
- Практические рекомендации:
- Доработать раздел контрмер в DISARM на основе анализа реальных кейсов
- Внедрить системы мониторинга регистрации подозрительных доменов
- Разработать методы противодействия AI-генерируемому контенту
- Интегрировать фреймворк с существующими решениями ИБ
Заключение
В результате проведенного исследования можно заключить, что фреймворк DISARM является рабочим инструментом для категоризации дезинформации и позволяет проводить декомпозицию реальных атак. Однако подтвержден тезис о недостаточности защитных механизмов – коэффициент защищенности составил 4.2%, что коррелирует с данными предшествующих исследований (~5.4%). Выявлены системные уязвимости: полное отсутствие контрмер на этапах планирования и подготовки, неэффективность модерации в социальных сетях, отсутствие защит против AI-генерируемого контента.
Дальнейшие исследования могут быть направлены на разработку математической модели оценки рисков дезинформационных атак и создание прототипа системы автоматического мониторинга на основе DISARM.
Список литературы
- 1. Лось В. П., Шувалов А. К. Категоризация дезинформации для построения системы защиты // Информация и безопасность. 2025. Т. 28, вып. 2. С. 173–180. DOI: 10.36622/1682-7813.2025.28.2.003.
- 2. Fake news in 2016: What it is, what it wasn't, how to help // BBC News. 2016. URL: https://www.bbc.com/news/world-38168792 (дата обращения: 02.10.2026).
- 3. DISARM Foundation. DISARM Framework. URL: https://www.disarm.foundation/ (дата обращения: 02.10.2026).
- 4. Murray A. US election: Fake news becomes the news // BBC News. 2016. URL: https://www.bbc.com/news/world-us-canada-37896753 (дата обращения: 02.10.2026).
- 5. The man behind Denver Guardian (and many other fake news websites) is a registered Democrat from California // The Denver Post. 2016. URL: https://www.denverpost.com/2016/11/23/the-man-behind-denver-guardian/ (дата обращения: 02.10.2026).
- 6. 64% россиян сталкиваются с фейками в интернете раз в неделю и чаще // ДИАЛОГ. URL: https://dialog.info/64-rossiyan-stalkivajutsya-s-fejkami-v-internete-raz-v-nedelju-i-chashhe/ (дата обращения: 02.10.2026).